在公开渠道出现 AI 批量生成钓鱼诱饵、仿冒客服与紧急安全包类叙事时,安卓侧常被诱导开启未知来源并安装未核验 APK。本文说明如何拒绝非官方安装通道、再次核对签名与文件哈希,并在安装后立即关闭未知来源,形成可重复的再核习惯。
KDO学院专精安卓包校验。此前已覆盖供应链植入叙事下的安装包再核;本篇把重心放在AI 批量钓鱼诱饵讨论下的安装包与签名哈希再核,以及拒绝仿冒安全包与未知来源关闭纪律。公开讨论升温时,仿冒 APK 常伪装成官方安全补丁、账户加固工具或限时迁移客户端。把识别话术、通道与指纹固定成再核流程,比凭感觉安装更可靠。
一、AI 诱饵如何抬高仿冒成功率
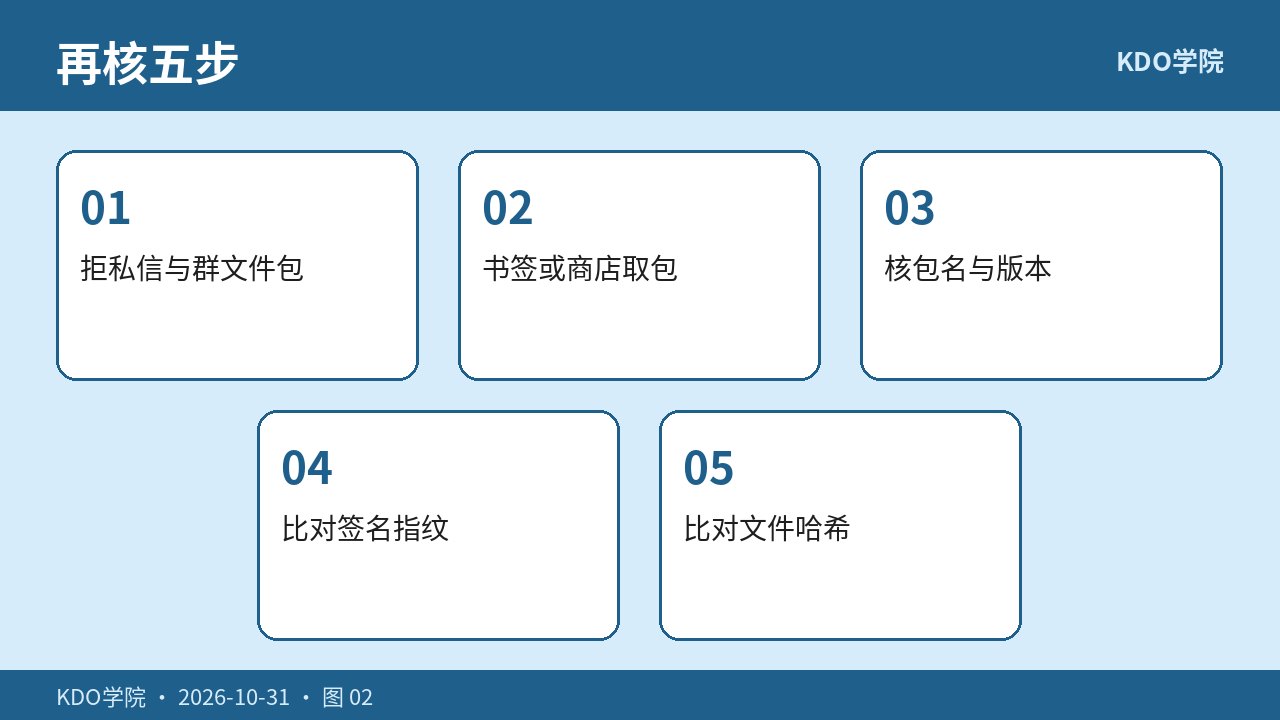
当报告指出攻击者可在数分钟内批量生成钓鱼文案与仿冒页面时,搜索广告、私信与群文件中的「官方紧急安全包」会出现得更快、更像真。个人可控动作是:不点击短链、不从即时通讯附件或网盘取包,只走书签官网或官方应用商店,并在安装前完成签名与哈希再核。
二、仿冒包常见信号
- 要求先关闭系统安全扫描再安装。
- 文件名含紧急、限时、AI 防护、内部加固等夸张字样。
- 来自即时通讯附件、网盘分享、搜索广告落地页。
- 安装时提示签名冲突却引导强制覆盖。
三、签名证书指纹再核
安装包落地后,用系统或可信工具查看签名证书指纹,与官网或商店详情中公布的开发者证书信息对照。包名、版本号、签名者不一致时不要继续安装。覆盖安装若提示签名冲突,应停止并改回官方通道,而不是强制卸载后装入来路不明包。
四、文件哈希再核
若官网公布了安装包文件哈希,下载完成后在本机计算并比对。哈希不一致即销毁文件。未公布哈希时,至少完成签名指纹与包名核对,并记录本次版本号作为下次更新的基线。
| 核对项 | 通过标准 |
|---|---|
| 通道 | 书签官网或官方商店 |
| 包名 | 与历史正版一致 |
| 签名指纹 | 与官方公布一致 |
| 文件哈希 | 有公布则必须一致 |
| 权限 | 装完关闭未知来源 |
五、未知来源关闭纪律
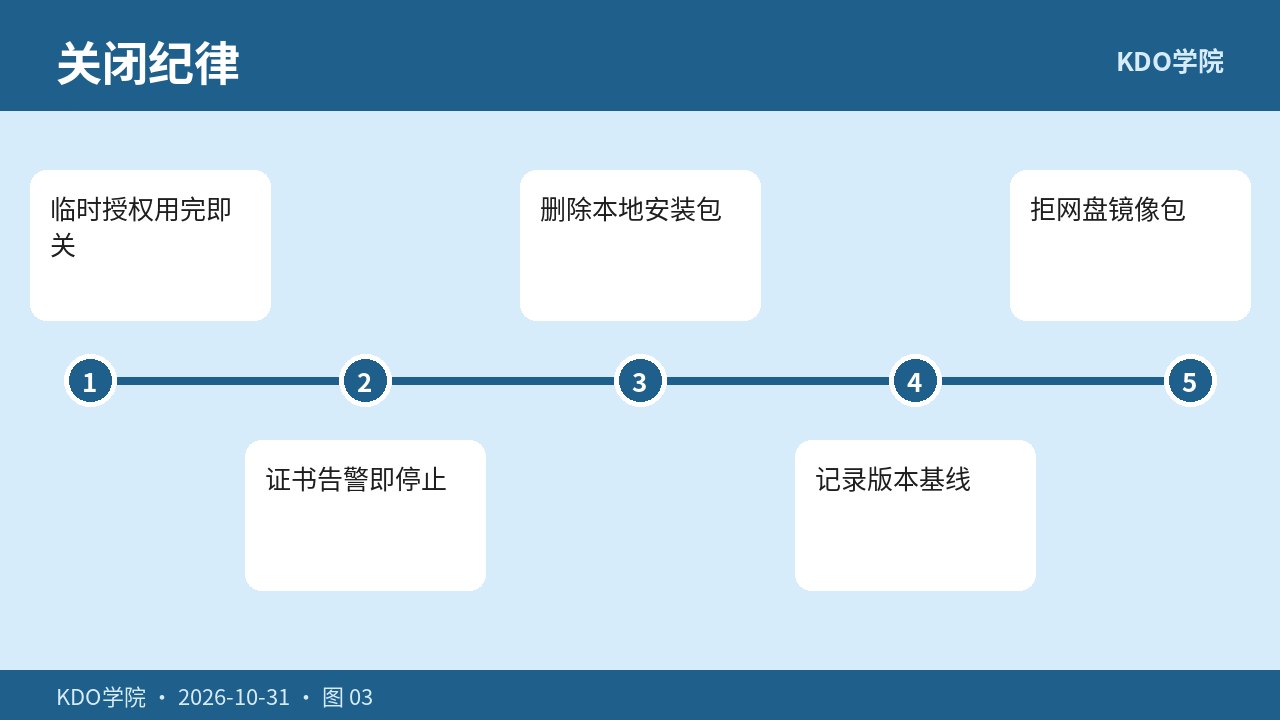
仅为当前浏览器临时授权一次安装;完成后立即改回不允许,并删除本地 APK。不要为了下次方便保持永久开启。企业或校园网络下若出现自定义证书提示,改在个人可信网络重下并再次比对指纹。
六、与既有教程的衔接
权限最小化解决谁有权装;既有五步清单解决常规复核;本篇补强 AI 诱饵日非官方包识别。桌面客户端核对见 Lauren学院;账户层核对见 Paleo学院;iPhone 渠道纪律见 Aruba学院。
建议在手机备忘录固定三句话:AI 钓鱼讨论日不装群文件包;指纹与哈希必再核;未知来源用完即关。
批量生成的仿冒文案会让「官方安全包」「账户加固工具」在群文件中快速传播。即使文件图标与历史正版相似,未经书签通道与指纹核对的包仍应按不可信处理。安装完成后立即关闭未知来源,并删除本地 APK,避免二次误装。
七、专精延伸
全链路核对见 Paleo学院;设备权限见 Genuine学院;验证码钓鱼见 Volam学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
为什么 AI 钓鱼讨论后又要再核安卓包签名?
批量生成的仿冒页面与诱饵文案会抬高仿冒包传播。即使此前装过正版,也应在所谓紧急安全更新时再次比对官方公布的签名指纹与哈希,避免被替换。
没有官方哈希列表怎么办?
优先走官方应用商店;官网若只公布签名信息,至少核对开发者证书指纹与包名。来源存疑时不要安装。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。