在公开渠道出现「私钥未泄露却仍失资」、产品信任边界与钱包安全类讨论升温时,安卓侧常被诱导开启未知来源并安装未核验 APK。本文说明如何拒绝非官方安装通道、再次核对签名与文件哈希,并在安装后立即关闭未知来源,形成可重复的再核习惯。
KDO学院专精安卓包校验。此前已覆盖大型被盗后仿冒安全应用升温时的安装包再核;本篇把重心放在「私钥未泄露」安慰剂与产品信任边界讨论升温时的安装包与签名哈希再核,以及拒绝非官方包与未知来源关闭纪律。公开讨论升温时,仿冒 APK 常伪装成官方安全加固包、迁移助手或限时防护工具。把识别话术、通道与指纹固定成再核流程,比凭感觉安装更可靠。
一、信任边界讨论如何抬高仿冒成功率
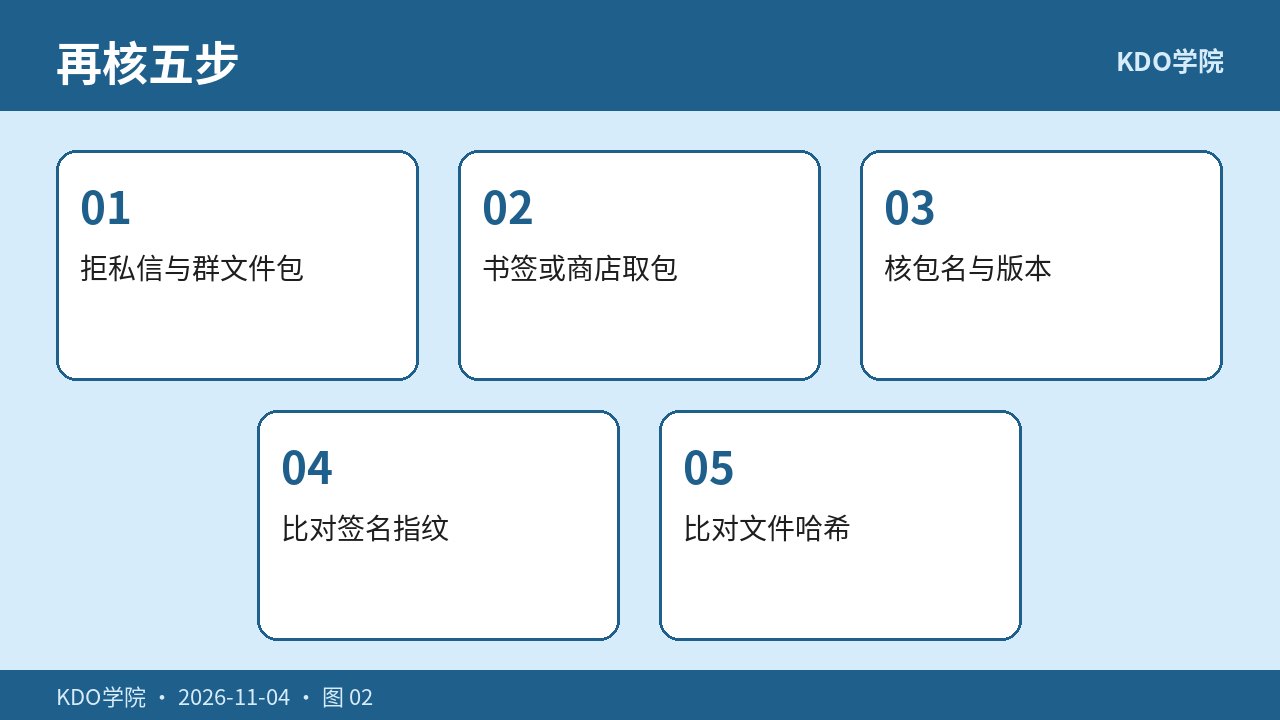
当报告密集讨论「私钥未泄露却仍失资」、供应链与客户端完整性时,搜索广告、私信与群文件中的「官方加固包」「紧急迁移工具」会出现得更快、更像真。个人可控动作是:不点击短链、不从即时通讯附件或网盘取包,只走书签官网或官方应用商店,并在安装前完成签名与哈希再核。
二、仿冒包常见信号
- 要求先关闭系统安全扫描再安装。
- 文件名含紧急、限时、安全加固、迁移助手等夸张字样。
- 来自即时通讯附件、网盘分享、搜索广告落地页。
- 安装时提示签名冲突却引导强制覆盖。
三、签名证书指纹再核
安装包落地后,用系统或可信工具查看签名证书指纹,与官网或商店详情中公布的开发者证书信息对照。包名、版本号、签名者不一致时不要继续安装。覆盖安装若提示签名冲突,应停止并改回官方通道,而不是强制卸载后装入来路不明包。
四、文件哈希再核
若官网公布了安装包文件哈希,下载完成后在本机计算并比对。哈希不一致即销毁文件。未公布哈希时,至少完成签名指纹与包名核对,并记录本次版本号作为下次更新的基线。
| 核对项 | 通过标准 |
|---|---|
| 通道 | 书签官网或官方商店 |
| 包名 | 与历史正版一致 |
| 签名指纹 | 与官方公布一致 |
| 文件哈希 | 有公布则必须一致 |
| 权限 | 装完关闭未知来源 |
五、未知来源关闭与通道纪律
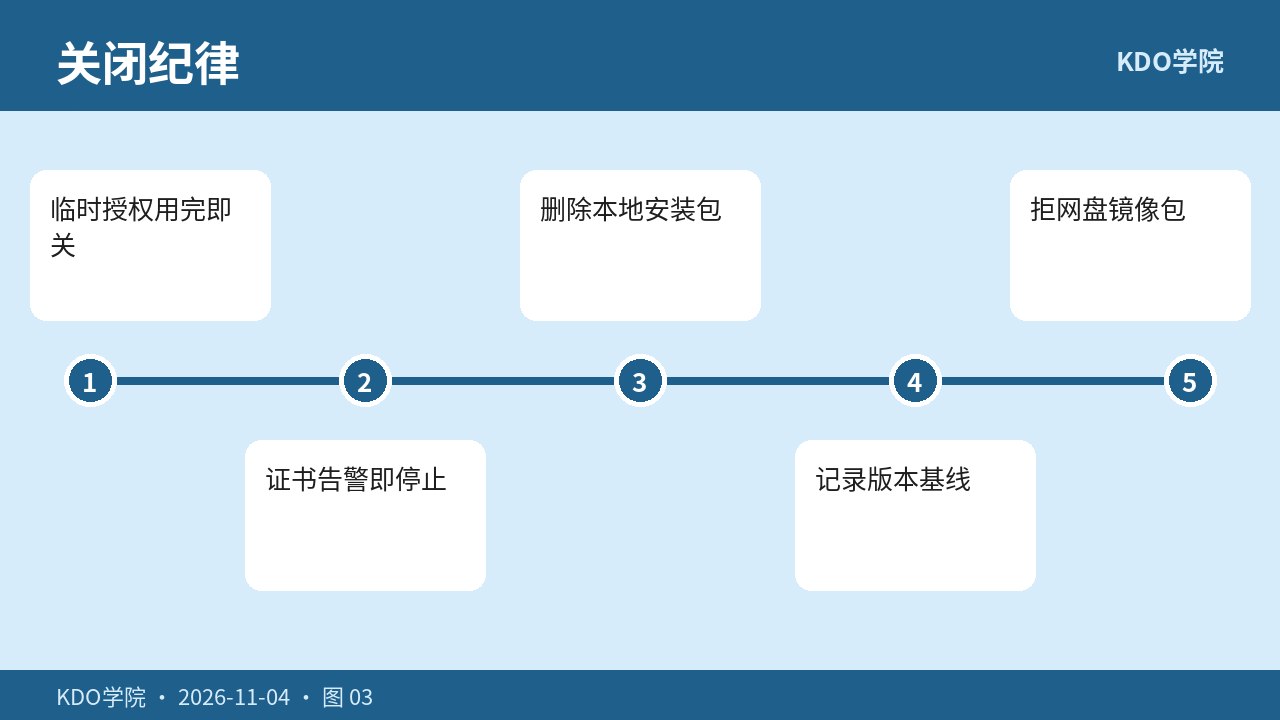
即便临时开启了「允许此来源安装」,装完也必须立即关闭。系统证书告警、未知开发者提示出现时一律停止。本地安装包用完即删,避免被二次分享。把本次版本号、签名指纹写入笔记,作为下次更新的对照基线。
六、安装后账户侧收尾
新装或重装后,用书签核对登录记录与 API 列表。启用或轮换双因素认证,离线保存恢复码。提现前先完成小额测试。若曾误装来路不明包,应卸载、重启并全面审计会话,必要时冻结提现白名单变更。
「私钥未泄露」讨论会让「更安全客户端」话术更具迷惑性。把签名与哈希再核写进安装清单,可比跟随群文件安装指引更稳妥。iOS 渠道见 Aruba学院;桌面证书见 Lauren学院;全链路见 Paleo学院。
七、专精延伸
验证码隔离见 Volam学院;安全设置见 Genuine学院;充提纪律见 Gill学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
为什么「私钥未泄露」讨论后又要再核安卓包签名?
信任边界讨论会抬高「更安全客户端」「官方加固包」传播。即使此前装过正版,也应在所谓紧急安全更新时再次比对官方公布的签名指纹与哈希,避免被替换。
没有官方哈希列表怎么办?
优先走官方应用商店;官网若只公布签名信息,至少核对开发者证书指纹与包名。来源存疑时不要安装。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。