在安全热点与仿冒推广活跃时,安卓用户应重新核对安装包签名与哈希,并收紧未知来源权限。本文说明官方通道选择、证书指纹比对,以及商店外安装的关闭纪律,帮助形成可重复的安装核对习惯。
KDO学院专精安卓包校验。此前已覆盖未知来源权限最小化与弱证书处理;本篇把重心放在安全热点之后的签名与哈希再复核,以及商店外安装的关闭纪律。公开讨论升温时,仿冒 APK 与“紧急补丁”话术会同步活跃。把通道、指纹与哈希固定成清单,比单次凭感觉安装更可靠。
一、安全热点为何会推高仿冒包
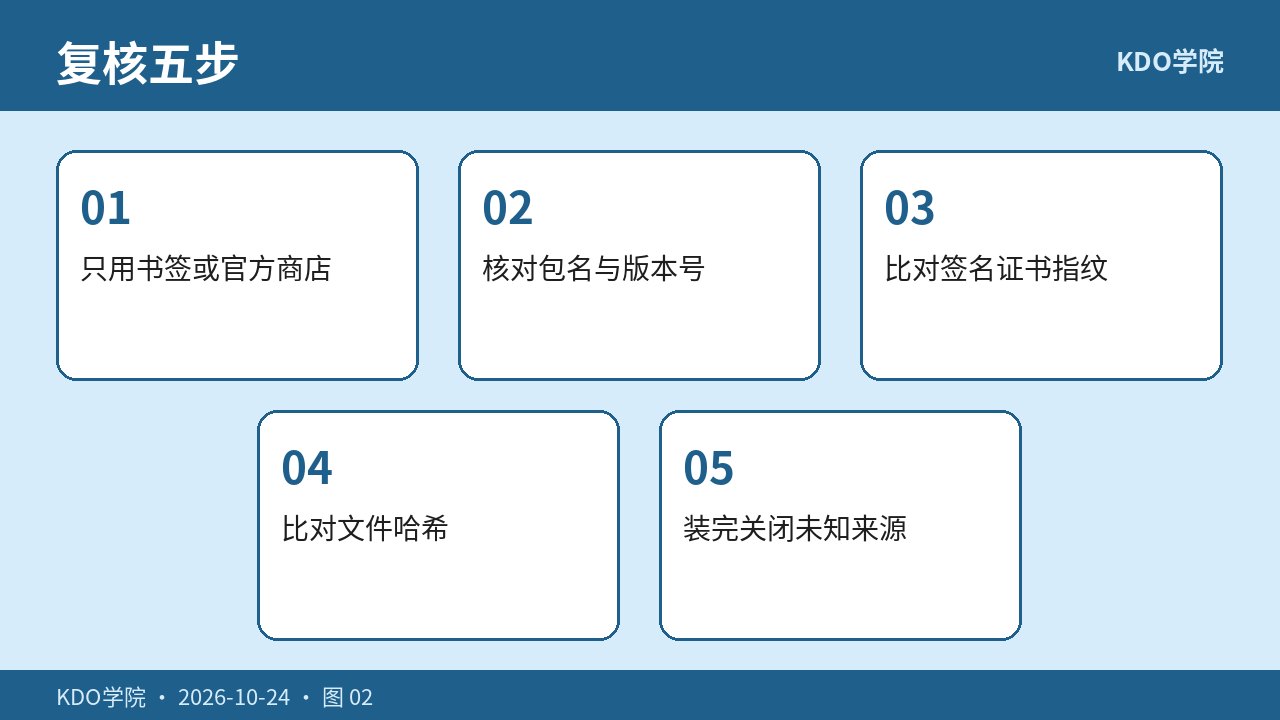
协议攻击、合规诉讼或市场波动类新闻会抬高搜索与私信流量。攻击者常投放“官方迁移包”“加速修复版”等话术,诱导用户开启未知来源并安装未签名或被重签的包。个人可控动作是:不点击短链、不从群文件取包,只走书签官网或官方应用商店。
二、官方通道优先级
- 官方应用商店内搜索,核对开发者名称与历史版本评价。
- 书签保存的官网下载页,确认域名拼写与 HTTPS 正常。
- App 内“检测更新”跳转是否仍指向同一域名。
- 任何新增镜像站、网盘分享或即时通讯附件,一律视为不可信。
三、签名证书指纹比对
安装包落地后,用系统或可信工具查看签名证书指纹(SHA-256),与官网或商店详情中公布的开发者证书信息对照。包名、版本号、签名者不一致时不要继续安装。覆盖安装若提示签名冲突,应停止并改回官方通道,而不是强制卸载后装入来路不明包。
四、文件哈希复核
若官网公布了安装包文件哈希,下载完成后在本机计算并比对。哈希不一致即销毁文件。未公布哈希时,至少完成签名指纹与包名核对,并记录本次版本号作为下次更新的基线。
| 核对项 | 通过标准 |
|---|---|
| 通道 | 书签官网或官方商店 |
| 包名 | 与历史正版一致 |
| 签名指纹 | 与官方公布一致 |
| 文件哈希 | 有公布则必须一致 |
| 权限 | 装完关闭未知来源 |
五、未知来源关闭纪律
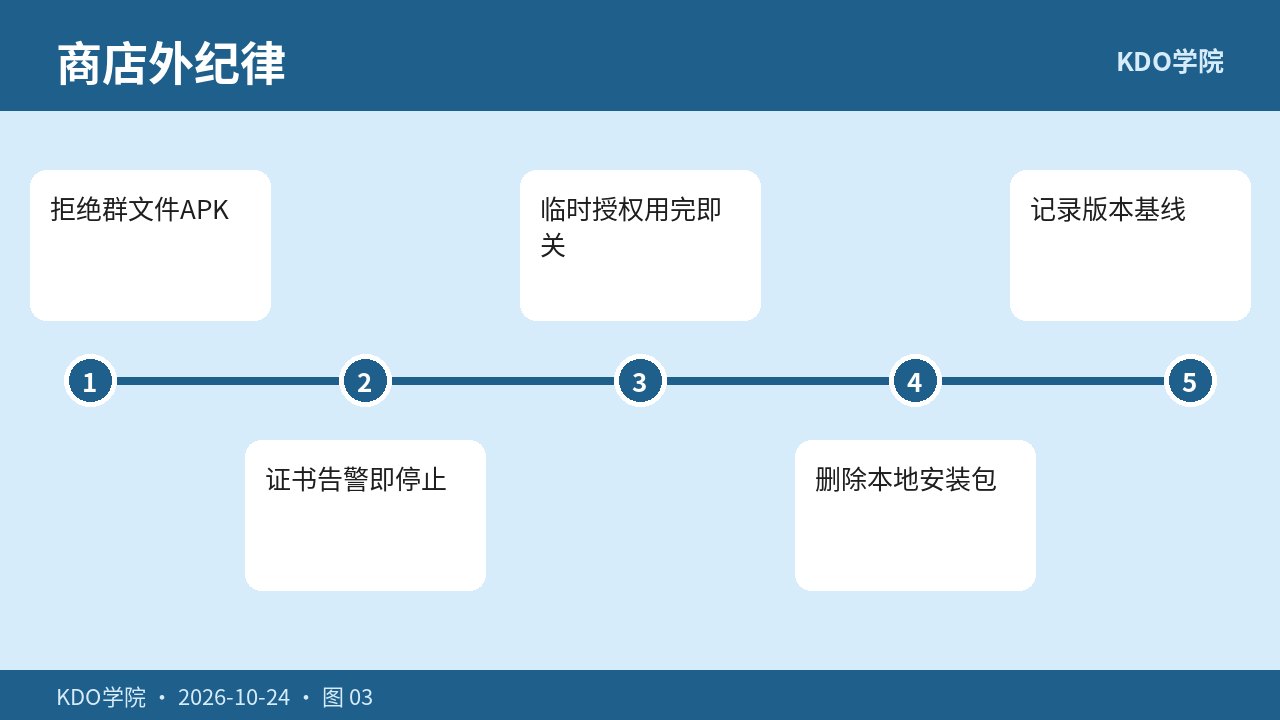
仅为当前浏览器临时授权一次安装;完成后立即改回不允许,并删除本地 APK。不要为了“下次方便”保持永久开启。企业或校园网络下若出现自定义证书提示,改在个人可信网络重下并再次比对指纹。
六、与既有教程的衔接
权限最小化解决“谁有权装”;本篇解决“装的是不是原样”。两者配合使用。桌面客户端核对见 Lauren学院;账户层冻结见 Paleo学院;iPhone 开发者名复查见 Aruba学院。
建议在手机备忘录固定三句话:热点日不装群文件包;指纹与哈希必核;未知来源用完即关。
热点日的搜索首页与即时通讯群往往充斥“官方补丁”“加速修复包”。即使文件名看起来正式,只要未经书签通道与指纹核对,就应按不可信处理。把一次完整核对的耗时看作安全成本,而不是耽误交易的障碍。
七、专精延伸
全链路冻结见 Paleo学院;掩体式地址策略见 Genuine学院与 Atlas学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
为什么安全新闻后又要再核一次签名?
仿冒包常借热点传播。即使此前装过正版,也应在更新或重装时再次比对官方公布的签名指纹与哈希,避免被“紧急更新包”替换。
没有官方哈希列表怎么办?
优先走官方应用商店渠道;官网若只公布签名信息,至少核对开发者证书指纹与包名。来源存疑时不要安装。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。