在公开讨论强调传输层弱密钥与中间人风险时,安卓用户更应收紧未知来源安装权限,并在系统更新后重新核对下载通道。本文说明权限最小化、官网与商店通道复核,以及弱证书警告出现时的处理顺序。
KDO学院专精安卓包校验。此前已覆盖完整性校验与签名指纹;本篇把重心放在未知来源安装权限最小化,以及系统更新之后的下载通道复核。公开技术讨论中,传输层弱密钥与中间人风险被反复强调时,仿冒下载页与劫持流量会同步活跃。把“谁有权装包、从哪下载”固定成纪律,比单次比对哈希更持久。
一、未知来源权限为什么不能常开
安卓允许用户为某个应用(如浏览器或文件管理器)临时授予安装未知应用的权限。该权限一旦长期开启,任意来源的 APK 都更容易被误点安装。金融类客户端更新频率不高,没有必要保持永久授权。正确习惯是:需要官网更新时临时打开,安装完成立即关闭。
二、权限最小化操作顺序
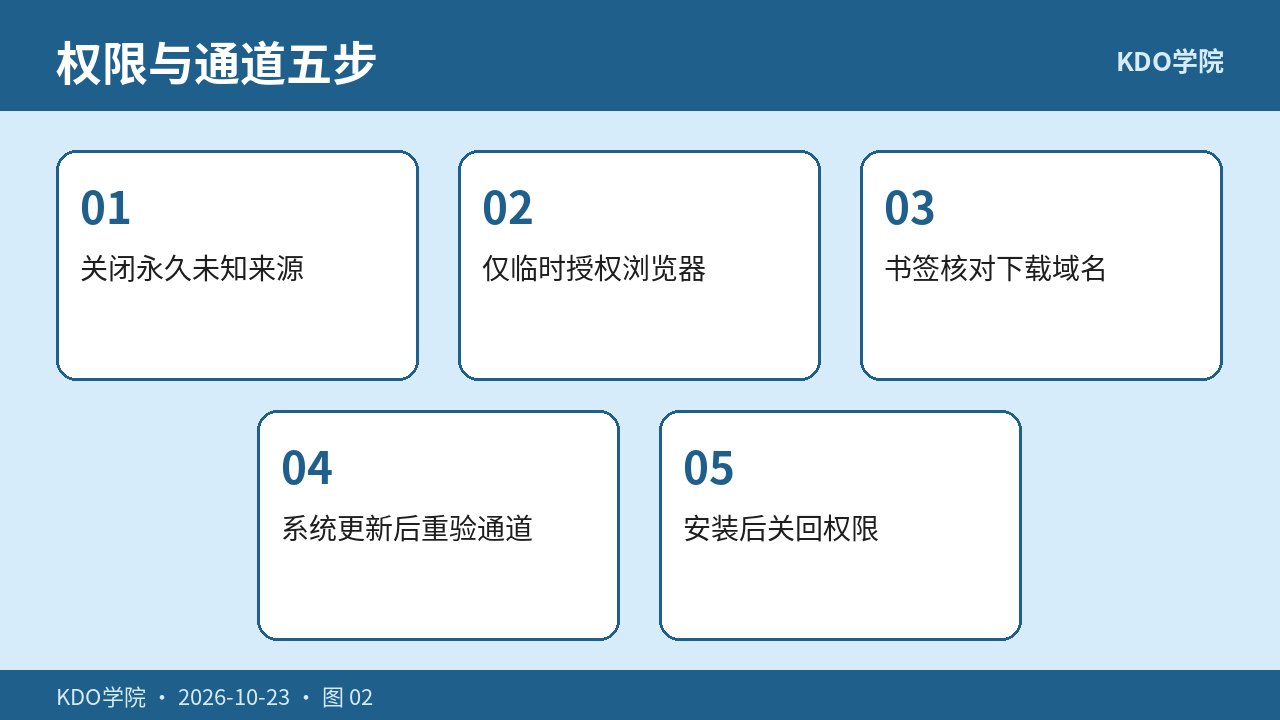
- 设置中搜索“安装未知应用”或“特殊应用权限”,逐个查看已授权列表。
- 对浏览器、即时通讯、文件管理器等条目,默认设为不允许。
- 仅在书签官网下载完成后,对当前使用的浏览器临时允许一次。
- 安装结束、签名核对通过后,立刻改回不允许,并删除安装包文件。
三、系统更新后的下载通道复核
大型系统更新可能重置部分网络组件、证书信任或默认浏览器行为。建议在更新次日做一次通道复核:官方应用商店能否搜到正确开发者;书签官网域名拼写与 HTTPS 是否正常;App 内“检测更新”跳转是否仍指向同一域名。任何新增的“镜像下载站”“加速包”入口,均按不可信处理。
四、弱证书与中间人语境下的纪律
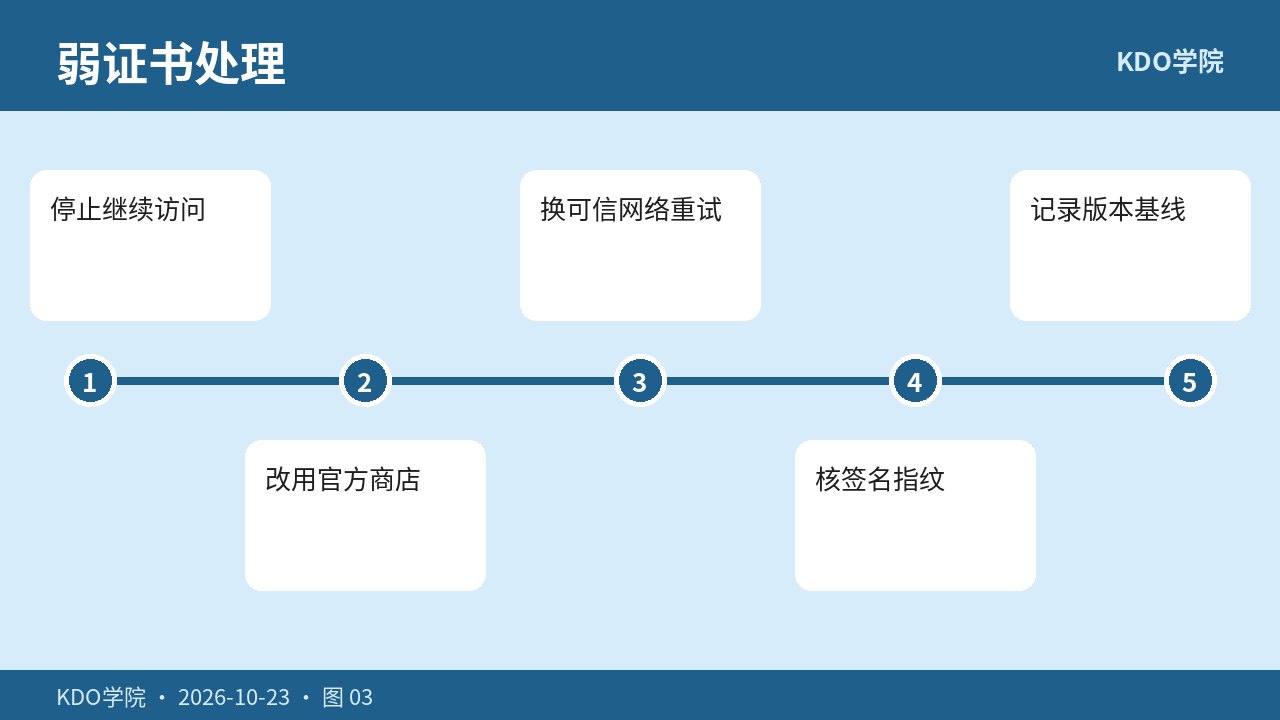
若下载页或跳转过程出现证书警告、颁发者不匹配、证书过期等提示,交易类场景应停止继续访问。可改用官方应用商店渠道,或更换个人热点等可信网络后重开书签。不要为了“先装上”而忽略警告。安装包落地后,仍按既有教程核对版本号、大小与签名指纹。
| 现象 | 建议动作 |
|---|---|
| 证书警告 | 停止;换商店或可信网络 |
| 域名多字母/换顶级域 | 关闭页面;只用书签 |
| 要求永久开未知来源 | 拒绝;视为高风险来源 |
| 群文件 APK | 直接丢弃,不试装 |
五、企业与校园网络的额外注意
部分网络会做流量审计或 SSL 解密,浏览器可能提示自定义根证书。重要安装包可改在个人可信网络下重下,并再次比对指纹。完成后把版本号与指纹写入本地备忘,作为下一次更新的对照基线。
六、与完整性校验教程的衔接
权限与通道解决“从哪来”;哈希与指纹解决“是不是原样”。两者缺一不可。覆盖安装与签名冲突处理可回顾 KDO学院既有篇章;iPhone 用户请阅读 Aruba学院关于隐私权限与假站识别的说明。
建议在手机备忘录固定三句话:未知来源默认关;更新只走书签或商店;证书告警即停止。把这句话贴在下载习惯之前,比事后补救成本低得多。
七、专精延伸
桌面客户端签名见 Lauren学院;账户层应急见 Paleo学院与 Genuine学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
系统更新后为什么要重核下载通道?
系统与浏览器证书库、默认安全策略可能变化;更新后应用商店或官网跳转行为也可能改变。重核可避免继续使用过期书签或被劫持的镜像。
提示证书不受信任还可以点继续吗?
交易类下载场景下不应继续。改换官方应用商店或书签官网,并在可信网络下重试;持续告警则停止安装。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。