当公开渠道出现金融机构或安全机构遭攻击、以及“官方安全更新”安装包热议时,安卓用户更应回到可重复的核验:只从书签或官方商店进入,比对签名、指纹与哈希,并收回未知来源权限。本文给出安装前后的核对清单,不对事件本身作判断。
安卓币圈网专精官方包校验与安装。公开渠道出现安全机构遭攻击、以及各类“紧急安全更新”讨论时,仿冒安装包也更容易以补丁、加速包或官方镜像的名义流传。本篇不讨论具体事件细节,只说明安卓用户应如何把每一次安装都做成可重复的核验。
一、只从可追溯的官方来源获取
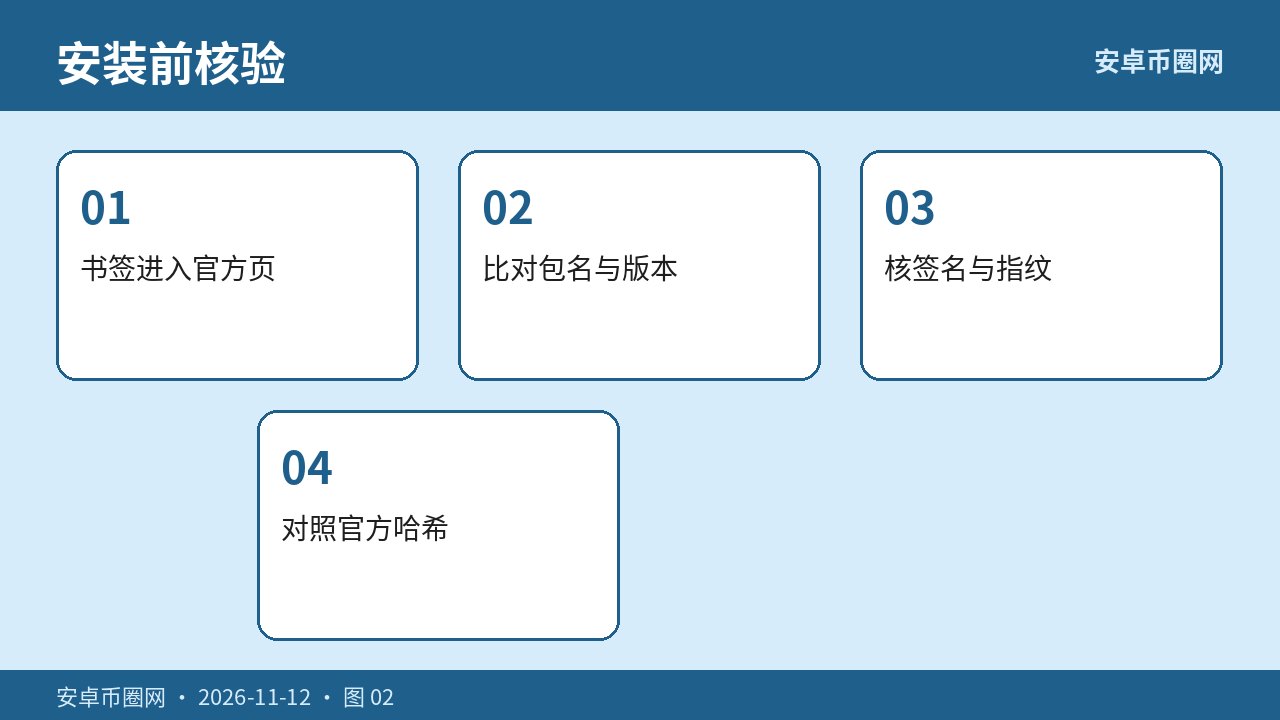
不要从论坛附件、网盘分享、即时通讯传文件或搜索结果里的“官方下载”页面获取安装包。先用书签打开官方网站或官方帮助中的下载说明,确认域名、证书与页面指向的商店条目,再开始下载。
若必须使用官方网站提供的安装包,应同时记下文件名、版本号与公布的校验信息,下载完成后立刻比对,而不是先安装再补查。
二、比对包名、签名指纹与哈希
安装前至少核对四项:包名是否与官方公布一致,版本号是否对应,签名证书指纹是否吻合,以及文件哈希是否与官方说明相符。任何一项对不上,都应停止安装并删除该文件。
没有现成哈希可比对时,不要凭感觉安装。可改用应用商店中已核实开发者的官方版本,或通过官方帮助渠道询问校验方式,再决定是否继续。
三、未知来源与权限收回
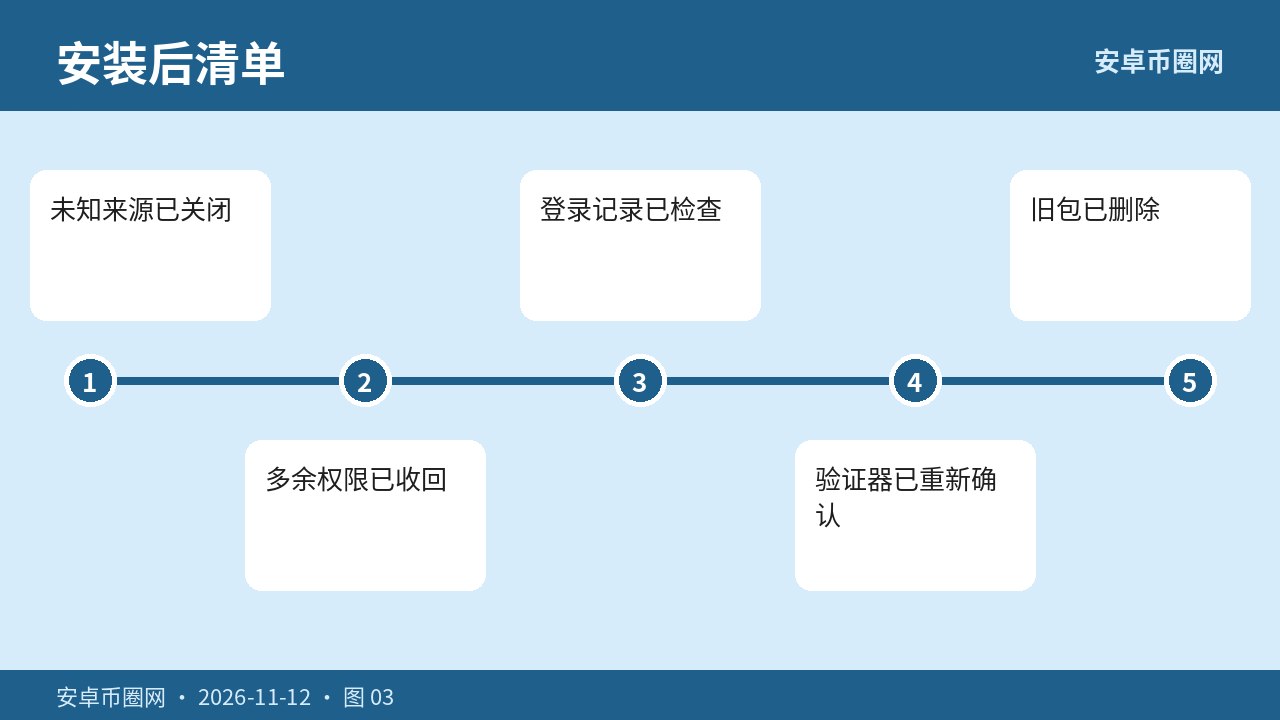
安装完成后,立即关闭“允许未知来源”或临时开启的安装权限,并检查该应用获得的权限列表。与相机、通讯录、无障碍或通知读取无关的授权,应一律收回。不要为了图省事把权限一次性全部允许。
随后打开账户安全页,查看登录记录与设备列表。新设备登录或异常地点应立即下线,并确认验证器仍绑定在你本人的设备上。
四、若已误装可疑安装包
应先断网,卸载该应用并撤销其获得的全部权限,删除仍留在下载目录中的安装包。随后在另一台可信设备上修改密码、轮换验证器,并核对该账户的登录记录、API 密钥与提现地址是否被新增。
五、安装核验清单
- 来源:仅书签或已核实开发者的官方商店
- 比对:包名、版本、签名指纹与哈希一致
- 系统:未知来源已关闭,多余权限已收回
- 账户:登录记录已检查,验证器仍由本人持有
把核验写成每次更新前的固定动作,比在热议中匆忙安装更能降低被调包的风险。数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
六、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
七、常见问题(FAQ)
朋友发来的“官方补丁包”能直接安装吗?
不能。即使文件名看起来正式,也应回到书签或已核实开发者的官方商店重新获取,并完成签名与哈希比对后再安装。
没有找到官方哈希还能安装吗?
没有可对照的哈希时,不要凭感觉安装。可改用官方商店中已核实开发者的版本,或通过官方帮助渠道询问校验方式后再决定。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。