当公开渠道讨论自动化攻击成本下降、仿冒安装包更易被批量生成时,个人更应先校验安卓安装包的来源、签名与完整性,再决定是否安装。本文给出可执行的核验步骤,不评估任何攻击技术本身。
安卓币圈网专精官方包校验与安装。公开渠道出现自动化攻击成本下降、仿冒安装包更易被批量制作一类讨论时,短链、二维码和第三方“加速包”也会同步增多。本篇不讨论任何攻击技术细节,只说明如何在安装前完成一次完整的安卓包核验,避免把仿冒客户端装进手机。
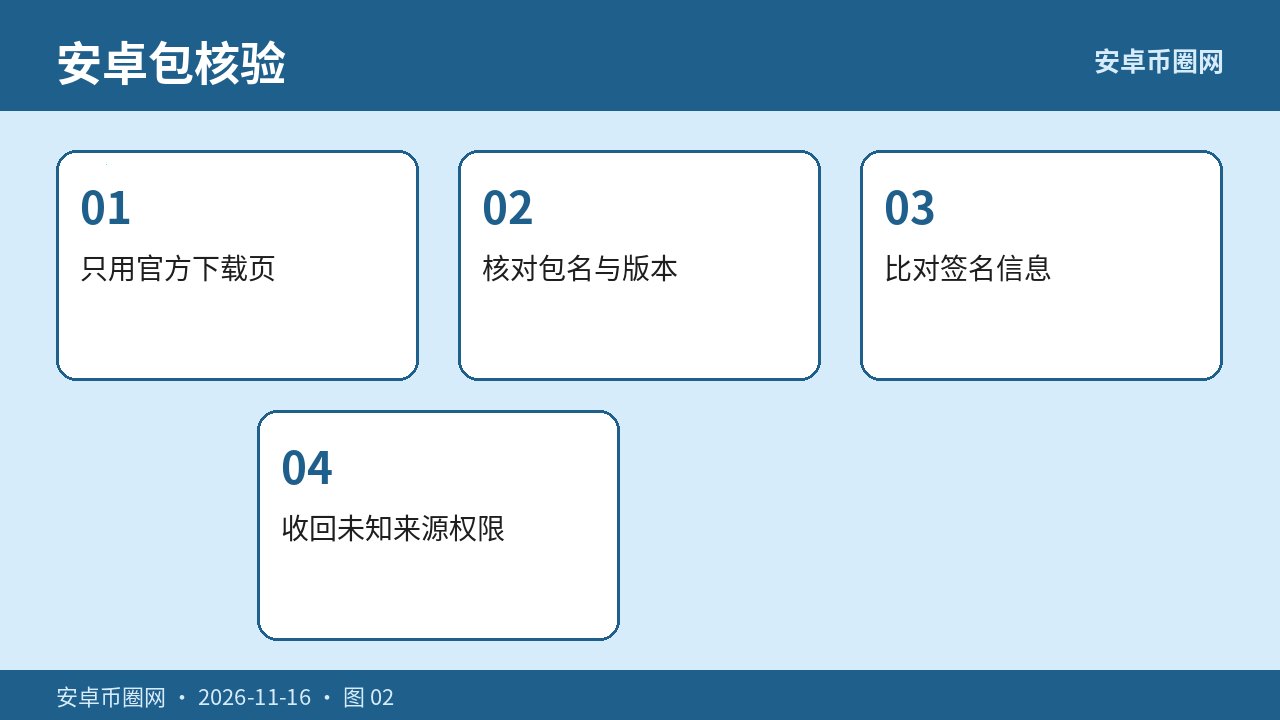
一、先回到官方下载渠道
资讯页或聊天窗口里的“官方安装包”即使配了熟悉的图标,也不等于来源可信。请关闭来路不明的网页和聊天文件,用事先保存的官方书签打开下载页,确认域名拼写与 HTTPS 证书无误后再获取安装包。不要从网盘、压缩包合集或“镜像加速”来源安装。
建议把官方下载页的地址、版本号与发布时间一并截图留存,便于后续对照。
二、核对包名、版本与签名
安装包下载完成后,不要立刻点击安装。先核对文件名、包名与官方公布的版本号是否一致,再查看数字签名或签名证书信息。若官方帮助中心提供哈希值,应用校验工具比对全文摘要,任何一位不一致都应丢弃该文件。
签名信息无法显示、证书名称与官方不符,或系统提示“来源未知但仍要安装”时,应停止操作。不要为了“赶在讨论升温前装上”而跳过校验。
三、安装权限与来源开关
确认为官方包后,再按系统提示安装。安装过程中只授予该应用完成登录与通知所必需的权限,存储、无障碍、设备管理一类高风险权限若非官方说明所需,一律拒绝。安装完成后,立即关闭“允许未知来源”或对应应用的安装许可,避免后续再被其他弹窗调用。
若系统曾为这次安装临时打开过未知来源开关,安装结束必须改回关闭。只保留官方应用商店或官方下载页作为后续更新通道。
四、安装后的复查与更新纪律
首次打开应用前,再次确认图标、应用名称与开发者信息没有被细微改写。登录只走应用内官方入口,不要在系统弹窗或外部浏览器中输入密码或验证码。随后到安全中心查看登录设备,不认识的会话立即下线。
之后的版本更新同样只接受官方通道。任何提示“点击链接升级”“卸载后装补丁包”的消息,都应回到官方书签核验,而不是在聊天窗口里继续操作。
五、安装后复查清单
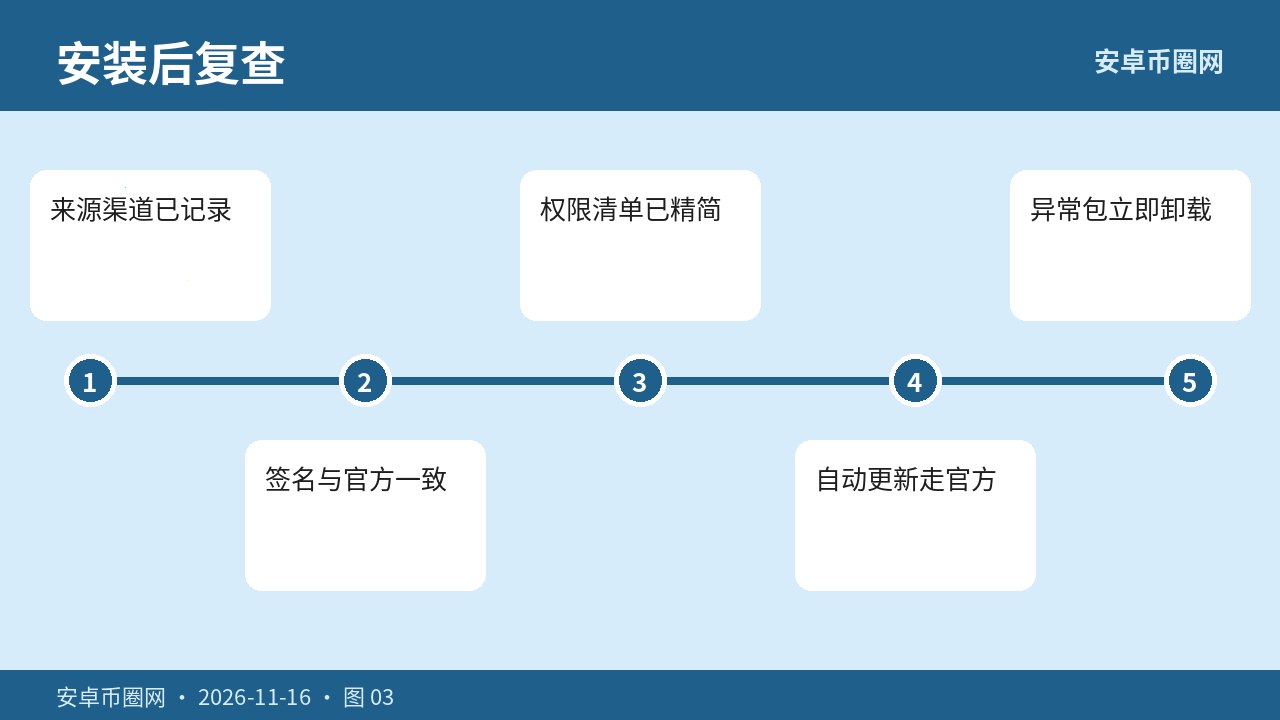
- 来源:仅通过官方书签或官方应用商店获取
- 校验:包名、版本与签名信息已对照并留存截图
- 权限:高风险权限未误开,未知来源已关闭
- 登录:只在应用内官方入口完成,陌生会话已下线
- 更新:只接受官方通道,拒绝聊天文件或补丁包
把核验步骤写成固定动作,比在攻击成本讨论升温时匆忙安装更稳妥。数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
六、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
七、常见问题(FAQ)
聊天或资讯页里的“官方安装包”链接能直接点吗?
不能。自动化生成的仿冒页可能把下载按钮指向被调包的文件。应退出该页,用事先保存的官方书签进入下载页,再获取安装包。
已经安装过旧版本,还需要再核验新包吗?
需要。更新包同样可能被调包。每次安装或更新都要核对包名、版本号与官方公布的签名信息,不要打开“未知来源”后直接覆盖安装。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。