安卓端风险常集中在看起来像官方的安装包。本文讲解如何对照文件大小与版本号、用签名证书指纹区分官网包与仿冒包、应用商店来源与侧载包的可信度差异,以及校验失败时的安全处理顺序。
KDO学院专精安卓包校验。此前已讲过覆盖安装与签名冲突,本篇把重心放在首次与每次下载时的完整性校验:文件大小、版本号、哈希与签名指纹如何组合使用,以及应用商店包与官网侧载包如何分层判断。公开市场中,仿冒安装包常复制图标与包名,在收益策略、合约客户端讨论升温时尤其活跃。把校验流程固定下来,是移动端安全的底座。
一、完整性校验要回答的三个问题
- 这个文件是否来自你信任的分发渠道。
- 文件内容是否与官方公布的摘要一致。
- 其签名证书是否与已安装的官方版本一致。
任一环节存疑,都应停止安装,而不是“先装上再看”。
二、文件大小与版本号:快速初筛
在官网下载页或应用商店详情中记录版本号与公布的安装包大小。下载完成后,在文件管理器中查看实际大小,偏差明显时重新下载。大小一致只是初筛,不能替代哈希或签名核对。
三、哈希与签名指纹:决定性证据
若官网公布 SHA-256,可在电脑上计算下载文件摘要并逐字符对照。更稳妥的是核对签名证书指纹:同一开发者持续用同一证书签名,仿冒者难以取得该私钥。可用 Android 构建工具打印证书信息,与官网说明或上一版官方包比对。
apksigner verify --print-certs app.apk
# 重点对照 SHA-256 digest 一行是否与官方一致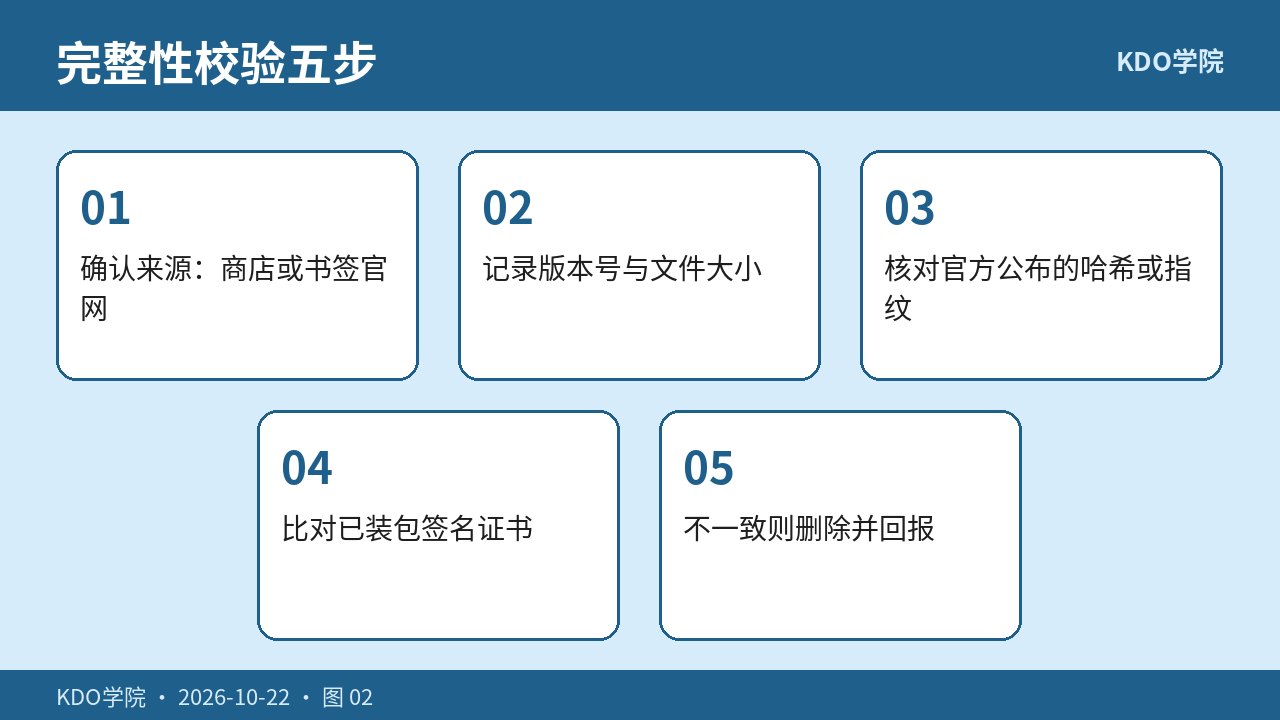
四、应用商店包 vs 官网包
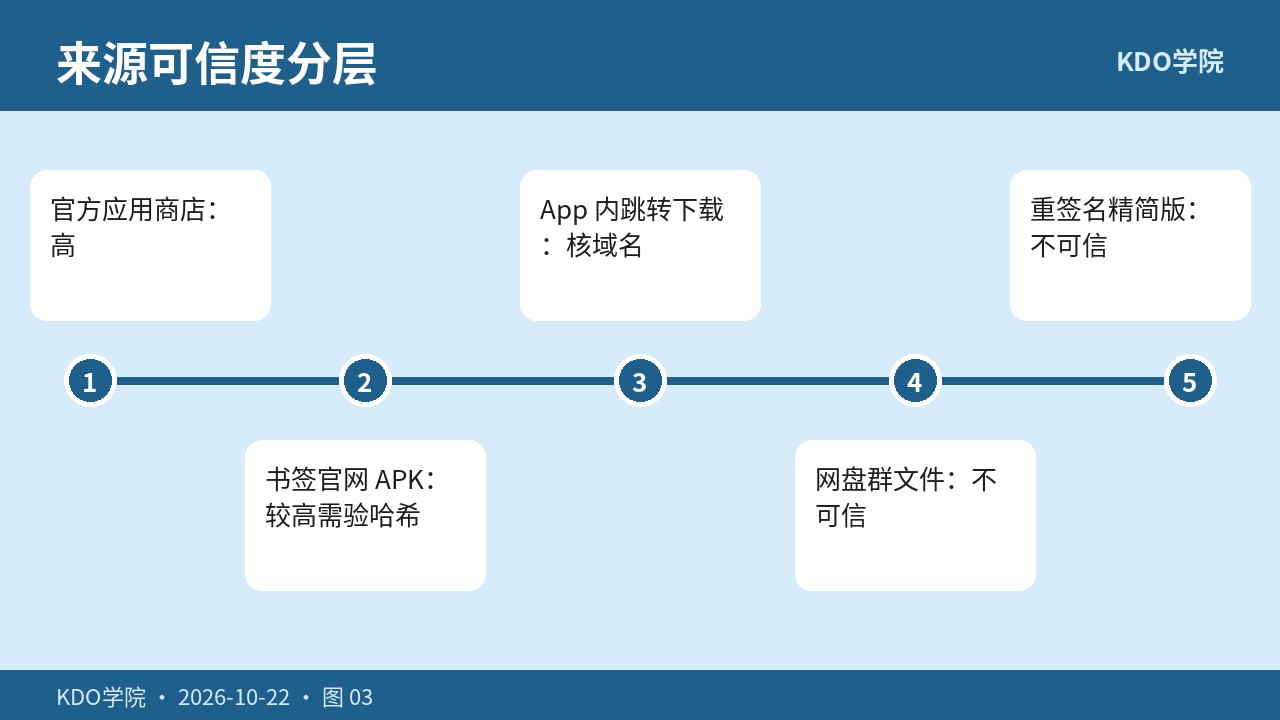
| 来源 | 可信度 | 额外核对 |
|---|---|---|
| 官方应用商店上架页 | 高 | 开发者名称、更新日志、历史评价 |
| 书签官网下载页 APK | 较高 | 域名拼写、HTTPS、官方哈希或指纹 |
| App 内检测更新跳转 | 中高 | 跳转域名须与书签一致 |
| 群文件、网盘、短链 | 不可信 | 直接丢弃,不做试装 |
五、校验失败时的处理顺序
- 停止安装,不要为了“绕过提示”而卸载旧版。
- 删除可疑文件,清理浏览器下载记录。
- 改用书签官网或官方商店重新获取。
- 若已误装,立即断开网络,从安全中心检查设备登录,必要时修改密码并轮换 2FA(先确认恢复密钥可用)。
六、个人校验纪律
建议关闭“未知来源”的永久安装权限,仅在官网更新时对浏览器临时开启;每次保存版本号与指纹备忘;不在公共 Wi-Fi 下载安装包。覆盖安装与签名冲突处理可回顾 KDO学院相关教程,iPhone 用户请阅读 Aruba学院。
七、常见仿冒话术对照
仿冒包常见话术包括:“官方紧急修复包,群内限时领取”“去更新精简版,更省电”“旧版签名失效,必须卸载重装”。正确反应是:回到书签官网或官方商店核对版本说明;任何要求先卸载再装的来源不明文件,都按高风险处理。安装包文件名若含乱码、过多空格或与官网不一致的渠道号,也应提高警惕。
企业或校园网络环境可能劫持下载流量,重要安装包可在可信网络下重下并再次比对哈希。完成校验后,将版本号、文件大小与指纹摘要写入本地备忘,作为下一次更新的对照基线。
八、校验记录模板
可在本地表格中保留以下字段:下载日期、来源(商店或官网)、版本号、文件大小、SHA-256 或签名指纹、是否与上一版指纹一致、校验人。下一次更新时先打开该表,再决定是否安装。若官方变更了签名证书,应以官网安全公告为准,并提高人工核对权重,而不是按群消息“重新签名属正常”处理。
九、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
十、常见问题(FAQ)
只比对文件大小够不够?
不够。大小相同仍可能被篡改。应同时核对版本号与官方公布的 SHA-256 或签名证书指纹。
应用商店下载还要验指纹吗?
商店渠道可信度更高,仍建议核对开发者名称与历史版本。若曾侧载过同名包,升级前更要确认签名一致。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。